Перейти к содержимому

Разработчик экосистемы ВЫШКА Cloud

+7 (4852) 60-91-96 Обсудить проект
Кибербезопасность НЬЮ-ССТ

Пентест и защита LLM: от инфраструктуры до действий ИИ

Предлагаем согласовать программу проверки вашего внешнего периметра, внутренней сети и ИИ-систем. Показать влияние найденных недостатков на бизнес, определить приоритеты исправлений и отдельно проверить результат устранения.

Это предлагаемая программа работ. Доступность конкретных проверок, состав исполнителей, стоимость и сроки подтверждаются после изучения задачи и фиксируются в договоре. Проверка — только в письменно согласованных границах.

01 Границы02 Проверка03 Исправления04 Retest
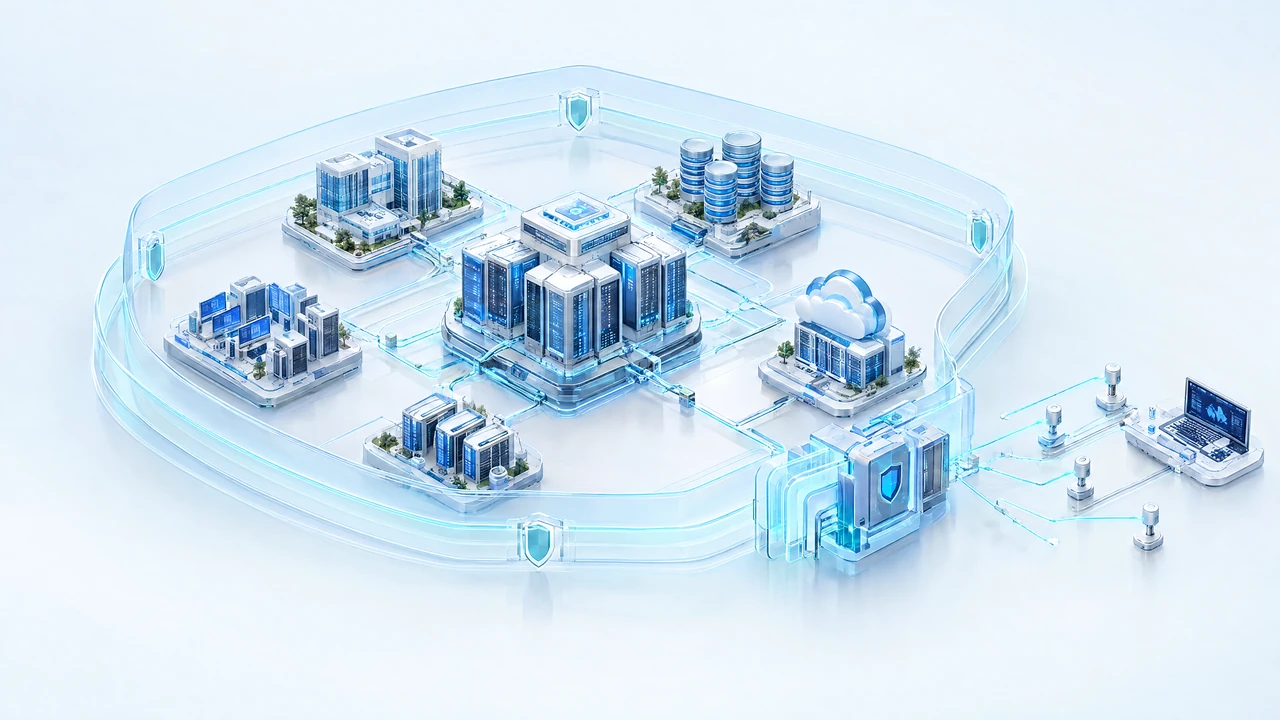
Иллюстрация: прозрачный защитный периметр вокруг связанных вычислительных модулей и внешних точек проверки.
Два направления

С чего начать вашему заказчику

01 / ИНФРАСТРУКТУРА

Внешний и внутренний пентест

Публичный периметр, внутренние сегменты, веб-приложения и API. Проверяемые цели формулируются через бизнес-риск: доступ к чужим данным, выход за пределы роли, нарушение изоляции или злоупотребление функцией.

  • Внешний контур: согласованные домены, адреса и сервисы.
  • Внутренний контур: разрешённая точка подключения, роли, сегменты и доверительные связи.
  • Приложения: аутентификация, права, API и критичные бизнес-сценарии.
Программа пентеста →
02 / ИИ-СИСТЕМЫ

Безопасность локальных моделей и LLM

Модель рассматривается вместе с приложением и инфраструктурой. Ответы чат-бота не заменяют проверку доступа к документам, полномочий агента и настроек сервера.

  • Модели, их происхождение, обновления и доступные артефакты.
  • RAG: документы, индексы, пользователи и границы доступа.
  • Агенты: инструменты, разрешения, подтверждения и журнал действий.
Программа защиты LLM →
Глубина проверки

Каждый слой — отдельные вопросы и доказательства

В программу включаются только доступные и согласованные компоненты. Непроверенные области явно отражаются в отчёте.

Сеть и среда

Что доступно и кому

Периметр, сегментация, серверы, контейнеры, административные интерфейсы, хранилища и настройки развёртывания.

Приложение и API

Где проходит граница роли

Учётные записи, сессии, разрешения на объекты и функции, взаимодействие с внешними сервисами и защита критичных операций.

Модель и RAG

Какие данные видит система

Происхождение модели, доступная конфигурация, поведение на согласованном наборе примеров, извлечение документов, разделение клиентов и индексов.

Агенты и эксплуатация

Какие действия разрешены

Полномочия инструментов, обработка недоверенного содержимого, подтверждения человеком, ограничения ресурсов, мониторинг и готовность к инциденту.

Проверить, усилить защиту и перепроверить — три разных результата

Тестирование

Зафиксировать версию и границы; проверить согласованные гипотезы; подтвердить находки; описать влияние и ограничения проверки. Автоматические сигналы требуют анализа и не равны доказанной уязвимости.

Устранение и усиление защиты

Отдельно согласовать изменения кода, прав, конфигурации, изоляции, обработки данных и журналирования. Для внедрения определить владельца, окно изменений, критерии приёмки и способ отката.

Повторная проверка

Проверить согласованные исправления в указанной версии и среде. Статусы: устранено, частично устранено, воспроизводится или не проверено. Retest не означает проверки всех новых функций или отсутствия будущих рисков.

До начала работ

Что потребуется от заказчика

Понятная задача

  • Назначение системы и критичные бизнес-процессы.
  • Перечень объектов, владельцы и полномочия на разрешение проверки.
  • Среда, версии, роли и тестовые учётные записи.
  • Схема данных и интеграций; для ИИ — модель, RAG и инструменты агента.

Управляемые условия

  • Окно работ, допустимая нагрузка и исключения.
  • Контакт для срочной остановки и порядок сообщения о существенном риске.
  • Тестовые данные, правила обращения с находками, хранения и удаления материалов.
  • Ожидаемый формат отчёта, ответственные за исправления и объём retest.

Объекты третьих лиц, действия вне согласованного перечня и проверки доступности под нагрузкой не включаются автоматически. Чувствительные сведения передаются по отдельно согласованному каналу.

Что получает бизнес и техническая команда

Для руководителя

Краткое резюме: какой процесс затронут, какое влияние подтверждено, что стоит исправить в первую очередь и какие ограничения остаются.

Для инженеров

Реестр находок с доказательствами, затронутой версией, условиями проверки и рекомендациями. Технические подробности выдаются заказчику по защищённому каналу.

Для владельца изменений

Приоритеты с учётом доступности объекта, влияния и действующих мер; согласованные задачи, ответственные и критерии повторной проверки.

Как определяется стоимость

Стоимость рассчитывается по перечню объектов, режиму доступа, числу ролей и интеграций, глубине проверки модели и инфраструктуры, ограничениям окна работ и объёму отчётности. Устранение недостатков и retest выделяются отдельно. Фиксированная цена появляется после согласования программы; прежние ориентиры для других ИИ-услуг не распространяются автоматически на пентест.

Запросить состав работ
Заявка

Обсудим границы проверки и результат

Укажите тип системы, внешний или внутренний контур, число ролей и наличие ИИ. На первом шаге достаточно общего описания: не отправляйте пароли, ключи, персональные данные или закрытые документы.

Границы и NDA — до проверки Смета цифрами — до договора Состав и срок — по согласованию

Форма передаёт запрос на сервер сайта. Если получение не подтверждено, уточните его перед повторной отправкой. Коммерческий контакт: sales@vyshka.cloud